Bóveda digital e inmutabilidad: la última línea de defensa ante el ransomware
Durante años, tener respaldos fue sinónimo de estar protegido. Ya no. El ransomware moderno no solo cifra tus datos: primero busca y destruye tus copias de seguridad, porque sabe que sin ellas no tienes salida. La pregunta ya no es “¿tengo respaldos?”, sino “¿puede el atacante tocarlos?”. Ahí es donde entran la inmutabilidad y la bóveda digital.
Por qué el respaldo tradicional ya no basta
El ransomware evolucionó. Cuando entra a una red, no cifra de inmediato: se mueve, observa y localiza los sistemas de respaldo. Su objetivo es dejarte sin plan B. Si tus copias están en línea, con las mismas credenciales de administrador y accesibles desde la red de producción, el atacante las cifra o las borra junto con todo lo demás.
El resultado es el peor escenario: datos secuestrados y respaldos inservibles. Por eso la defensa dejó de ser “hacer copias” y pasó a ser “hacer copias que nadie pueda alterar”.
Qué es un respaldo inmutable
Un respaldo inmutable es una copia que no se puede modificar ni borrar durante un período definido, ni siquiera por un administrador con todas las credenciales. La copia queda “congelada”: se puede leer y restaurar, pero no tocar. Aunque el atacante tome control total de la red, esa copia sigue intacta y disponible para recuperar la operación.
Qué es una bóveda digital
La bóveda digital lleva la idea un paso más allá: es una copia aislada de la red de producción, con sus propias credenciales y sin acceso directo desde los sistemas del día a día. Funciona como una caja fuerte separada: aunque comprometan la red principal, no hay un camino para llegar a la bóveda. Combinada con la inmutabilidad, se convierte en la copia que siempre sobrevive.
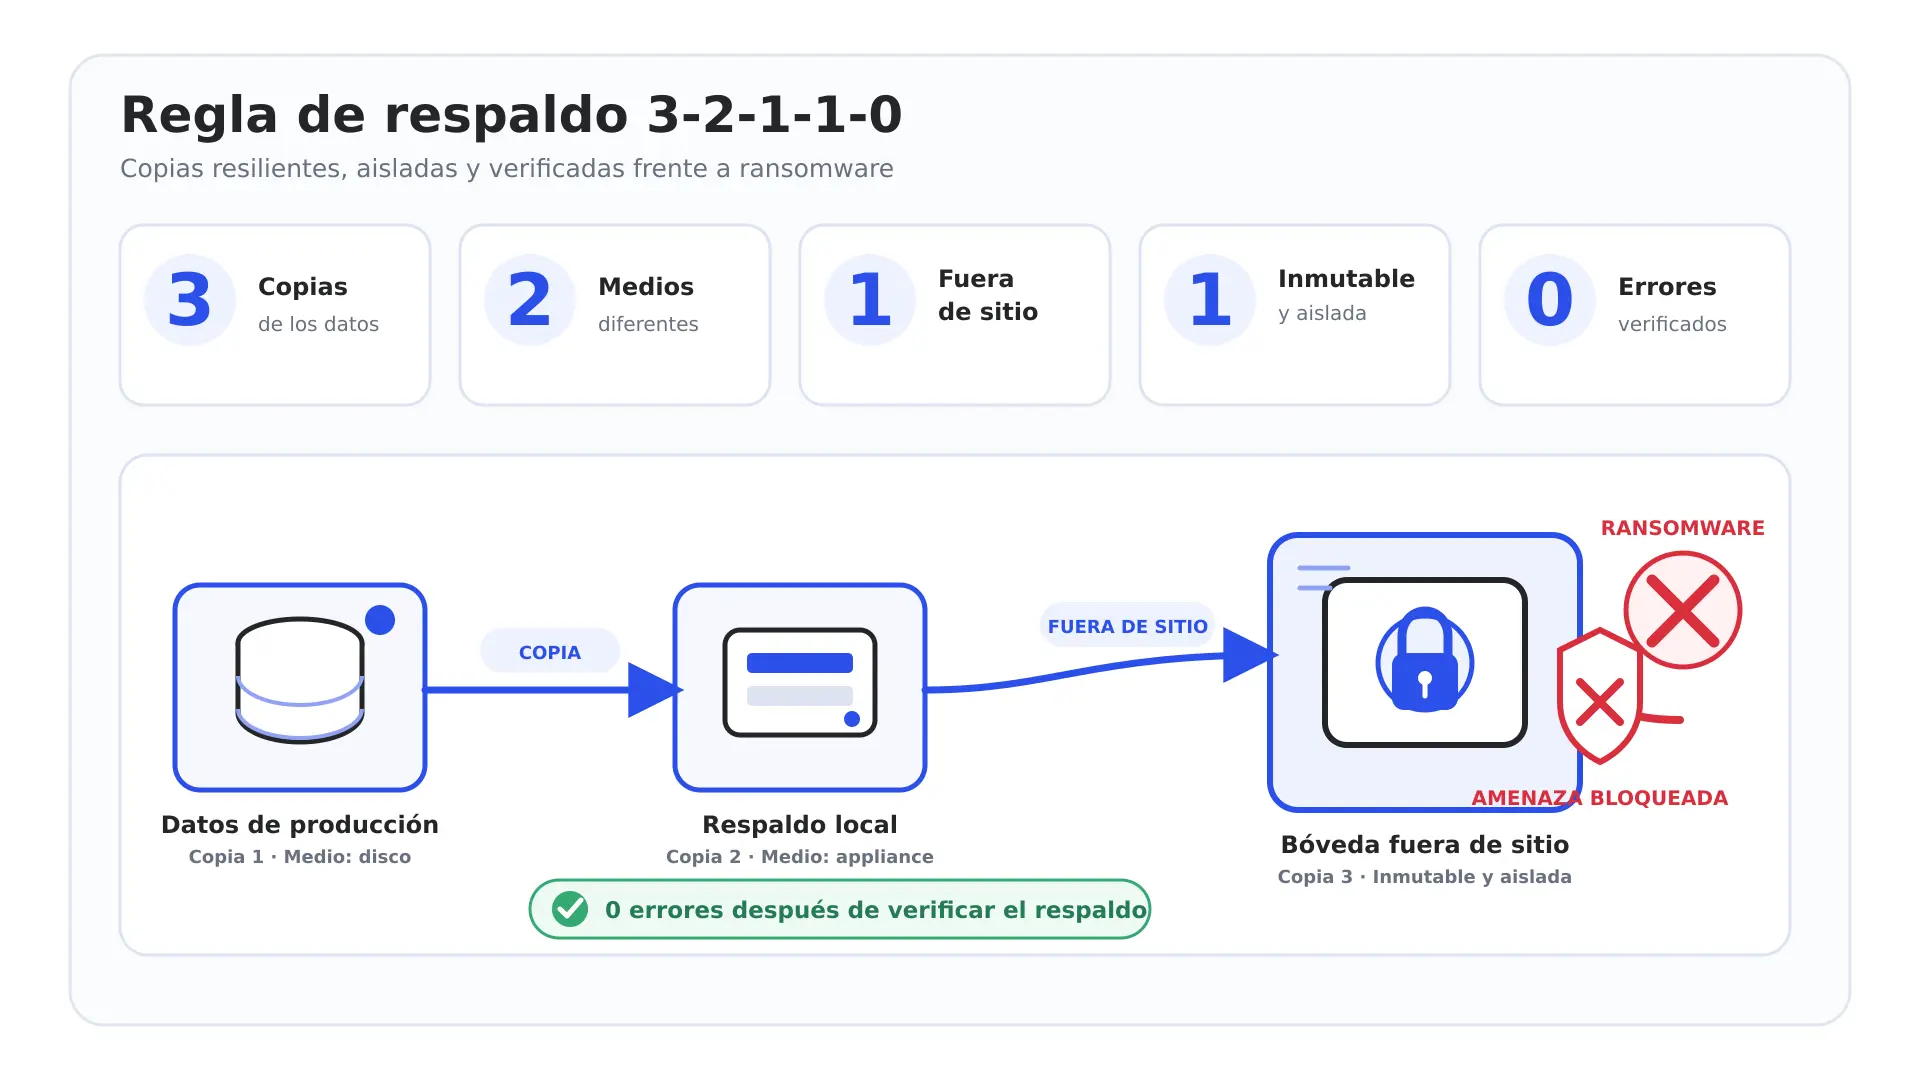
La regla que ordena todo: 3-2-1-1-0
Es la forma sencilla de recordar cómo debe verse una estrategia de respaldo moderna:
- 3 copias de tus datos.
- 2 tipos de medio distintos.
- 1 copia fuera del sitio.
- 1 copia inmutable o aislada (la bóveda).
- 0 errores: cada respaldo verificado y probado, no solo asumido.
Ese último punto es clave: un respaldo que nunca se ha probado a restaurar es una promesa, no una garantía.
Respaldo tradicional vs bóveda inmutable
| Criterio | Respaldo tradicional | Bóveda inmutable |
|---|---|---|
| ¿El atacante puede borrarlo? | Sí, si compromete la red | No, queda congelado y aislado |
| Acceso | Con las credenciales de la red | Separado, credenciales propias |
| Ante ransomware | Suele caer junto con los datos | Sobrevive y permite recuperar |
| Verificación | Muchas veces no se prueba | Se valida la restauración |
Si tus respaldos usan las mismas credenciales que tus servidores y viven en la misma red, el día del ataque desaparecen con todo lo demás. Una copia inmutable y aislada es lo que separa “pagamos el rescate” de “restauramos y seguimos”.
Cómo dar el primer paso
- Identifica tus datos y sistemas críticos: qué no puedes perder ni detener.
- Suma al menos una copia inmutable a tu esquema actual.
- Aísla esa copia de la red de producción con credenciales separadas.
- Prueba la restauración de forma periódica: el “0 errores” de la regla.
- Documenta cuánto puedes perder (RPO) y cuánto puedes estar detenido (RTO).
¿Tus respaldos sobrevivirían a un ransomware?
En NG Network diseñamos e implementamos esquemas de respaldo con inmutabilidad y bóveda digital, para que un ataque no signifique perder tu información ni detener tu operación. Con acompañamiento y soporte local.
